السياق
غيّرت أطر الضوابط المطبقة في المملكة طبيعة ما يُطلب من الجهات إثباته. لم يعد امتلاك المنتجات الأمنية كافياً. فعلى الجهة أن تكون قادرة على تسمية كل ضابط، وتحديد مالكه، وإنتاج دليله، وإثبات أنه مطبق فعلاً. ومعظم المنظومات الأمنية عاجزة عن الإجابة عن هذه الأسئلة، لأنها تراكمت ولم تُصمَّم.
أمضت إحدى مجموعات الخدمات المالية المتوسطة ست سنوات تشتري المنتجات الأمنية حادثاً بعد حادث. موجة تصيّد أنتجت بوابة بريد. وملاحظة تنظيمية أنتجت أداة لمنع تسرب البيانات. ورئيس أمن سيبراني جديد أنتج منصة نقاط نهاية لتحل محل سابقتها. ولم يكن أي من ذلك خاطئاً بمفرده. لكنه مجتمعاً أصبح غير قابل للإدارة.
ولم يكن العَرَض الذي فرض اتخاذ قرار اختراقاً أمنياً. كان تدقيقاً. فقد استغرق إعداد الأدلة لمراجعة تنظيمية أحد عشر يوم عمل من فريق الأمن، لأن لا نظامين يصدران تقاريرهما بالصيغة نفسها، ولأن أحداً لم يستطع إنتاج إجابة واحدة عن سؤال بسيط: أي الضوابط مطبق فعلاً، وعلى أي أصول، في هذه اللحظة.
المنهج
هذا السؤال هو نقطة البداية الحقيقية. بدأت ITBuilders بجرد الضوابط المطبقة لا الضوابط المشتراة — والفارق بينهما هو موضع المخاطرة عادةً. وكانت الفجوة واسعة في هذه البيئة. فثلاث لوحات منفصلة كانت تحمل سياسات متداخلة لنقاط النهاية، اثنتان منها في وضع المراقبة فقط إثر شكوى من بطء الأداء رفعتها إدارة الأعمال قبل عامين. ولم يعد أحد إلى تفعيلهما.
كانت المرحلة الأولى تقييماً مقابل خط أساس محدد للضوابط، مرسوماً على المجالات التنظيمية المنطبقة، بحيث يمكن مناقشة النتائج بلغة تشترك فيها الجهة التنظيمية ومجلس الإدارة أصلاً. وهذه النقطة أهم مما تبدو. فالدَّين الأمني الموصوف بلغة تقنية نادراً ما يحصل على تمويل. والدَّين نفسه موصوفاً كفجوة في ضابط مسمّى، وله مالك مسمّى، يتحرك عادةً.
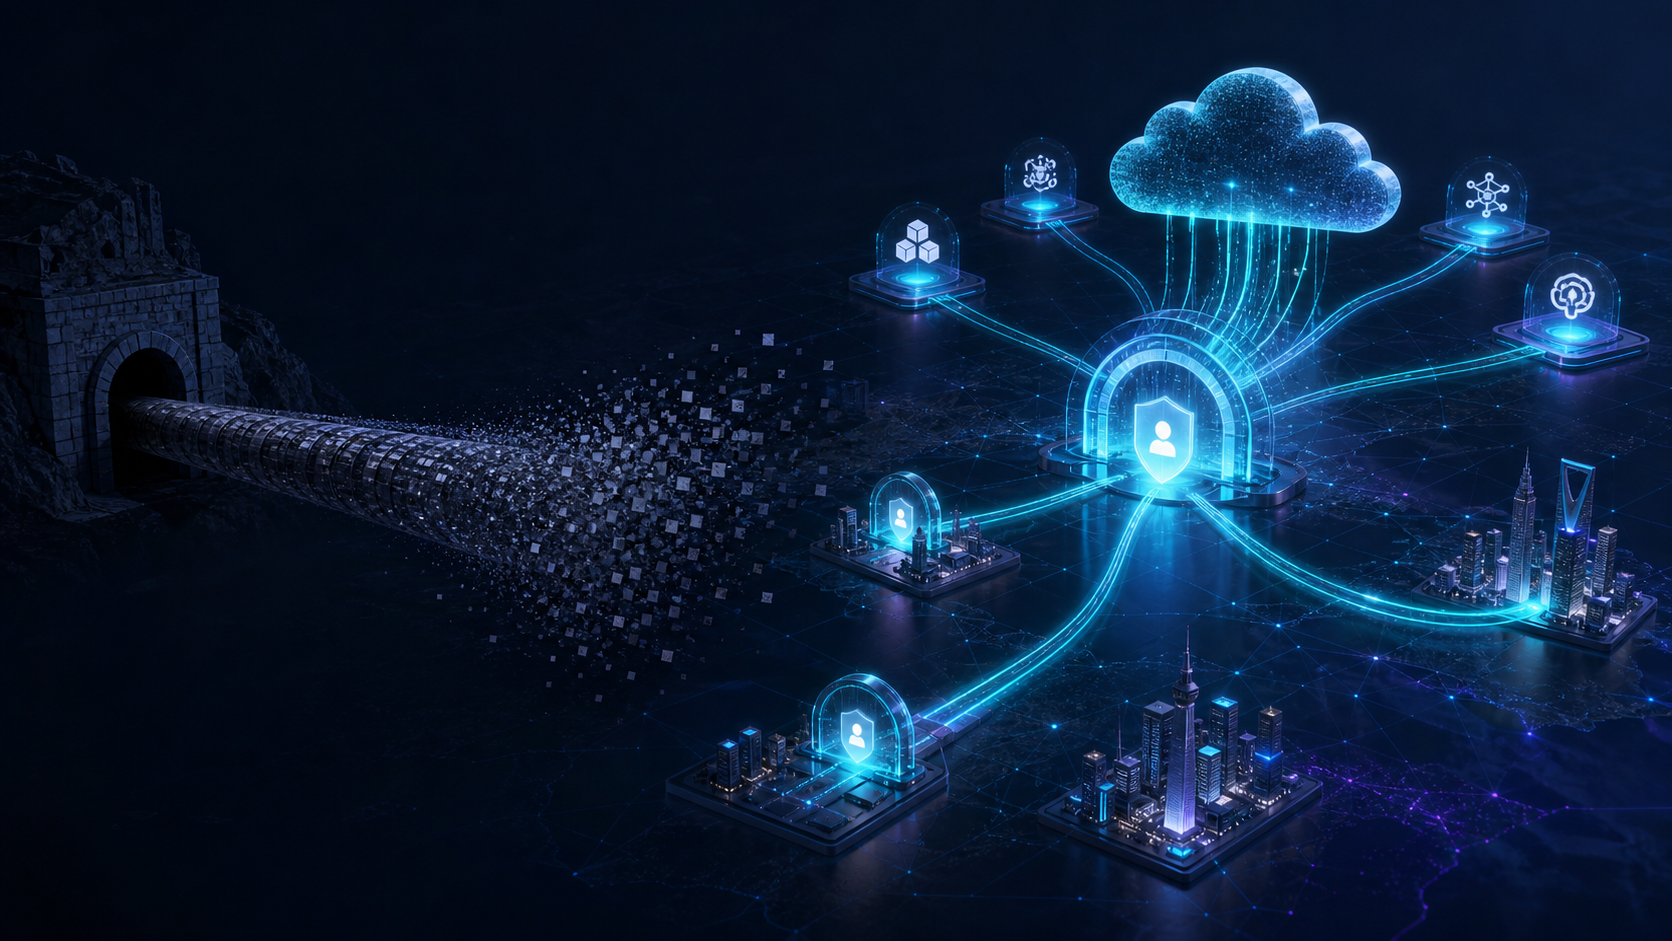
تلا ذلك بناء المعمارية. وكان مبدأ التصميم هو التقليص: نقاط تطبيق أقل، يؤدي كل منها أكثر، مع سياسة تُعرَّف مرة واحدة وتُطبق باتساق. وأُعيد بناء تجزئة الشبكة حول الوظيفة وحساسية البيانات بدل التوزيع التاريخي للشبكات الافتراضية، وهو توزيع موروث عن انتقال مكتبي قديم. وأصبحت الهوية مستوى التحكم الأساسي، مع فصل الوصول المتميز عن حسابات الاستخدام اليومي عبر البيئة الداخلية وأحمال العمل السحابية للمجموعة معاً.
نُفذ الترحيل بالتداخل. بقيت الضوابط القديمة عاملة بينما جرى ضبط بدائلها مقابل حركة بيانات حقيقية، مع إبقاء كل تحول قابلاً للتراجع حتى يقر فريق الأمن بتكافؤ قدرة الكشف. وهذا يطيل المشروع. لكنه يعني أيضاً أن إدارة الأعمال لا تكتشف فجوة نيابة عن الجهة.
ولم يكن التغيير القابل للقياس في حجم التهديدات. كان في الوقت. فأدلة دورة التدقيق التالية جاءت من طبقة تقارير واحدة. ووُثقت ملكية الضوابط وأُسندت. وأصبحت التطبيقات الجديدة تدخل عبر مسار إدراج محدد بمتطلبات أمنية مرفقة من البداية لا مكتشفة عند التشغيل.
ما الذي تغير
أما التغيير الأقل ظهوراً فكان ثقافياً. فريق أمن كان يقضي وقته في التوفيق بين اللوحات بدأ يقضيه في خفض المخاطر.
استمرارية التشغيل
وتواصل ITBuilders صيانة خط أساس الضوابط، وتشغيل دورة المراجعة، ودعم إنتاج الأدلة عند كل تدقيق. فالدمج قابل للانعكاس. الضغط نفسه الذي أنتج ست سنوات من المشتريات المتفرقة لا يزال قائماً، والشيء الوحيد الذي يمنع العودة إليه هو معمارية مصانة لها مالك ومسار محدد للمتطلبات الجديدة.