السياق
أصبح SASE الاتجاه المفترض في شبكات المؤسسات، ويُنظر إلى SD-WAN المستقل بشكل متزايد كمرحلة لا كغاية. غير أن التبني يتعثر لدى معظم الجهات. تتوقف المشاريع — لا بسبب التقنية، بل بسبب إعادة توجيه التمويل في منتصف البرنامج، والاختلاف الداخلي حول الجدوى. وتضيف متطلبات موطن البيانات في المملكة قيداً إضافياً لا تعالجه المعماريات السحابية العامة افتراضياً.
كانت إحدى الشركات الاستشارية، ويعمل بها عدة مئات من الموظفين، تعتمد قوة عاملة نادراً ما تكون في المكتب. مواقع العملاء والعمل من المنزل والسفر تستحوذ على الغالبية العظمى من ساعات العمل، بينما ظلت المعمارية الأمنية تفترض مقراً رئيسياً لا يدخله معظمهم إلا نادراً.
النتيجة العملية كانت VPN ينقل كل حركة البيانات البعيدة إلى المقر الرئيسي لفحصها قبل خروجها مجدداً. وبلغ تدهور الأداء حداً دفع الموظفين إلى إيجاد بدائل — تطبيقات سحابية يُدخل إليها مباشرة خارج VPN، ومستندات تُنقل عبر حسابات شخصية، وقسم كامل يستخدم خدمة مشاركة ملفات استهلاكية لم توافق عليها الجهة. كل قرار من هذه القرارات كان منطقياً بالنسبة لصاحبه، ومجتمعةً قوّضت النموذج الأمني بالكامل.
المشكلة الثانية كانت نموذج الوصول نفسه. VPN يمنح وصولاً شبكياً، والوصول الشبكي مؤشر ضعيف على صلاحية التطبيق. فالاستشاري الذي يحتاج نظاماً واحداً يخص عميلاً كان يحصل على مسار إلى كل شيء.
المنهج
بدأت ITBuilders برسم الاستخدام الفعلي — أي التطبيقات يستخدمها الموظفون، ومن أين، وعلى أي أجهزة — لا بالاعتماد على القائمة المعتمدة. تبيّن أن نحو ثلث التطبيقات النشطة غير مدرج في القائمة المعتمدة، وهي النسبة المعتادة والسبب في إجراء القياس أصلاً.
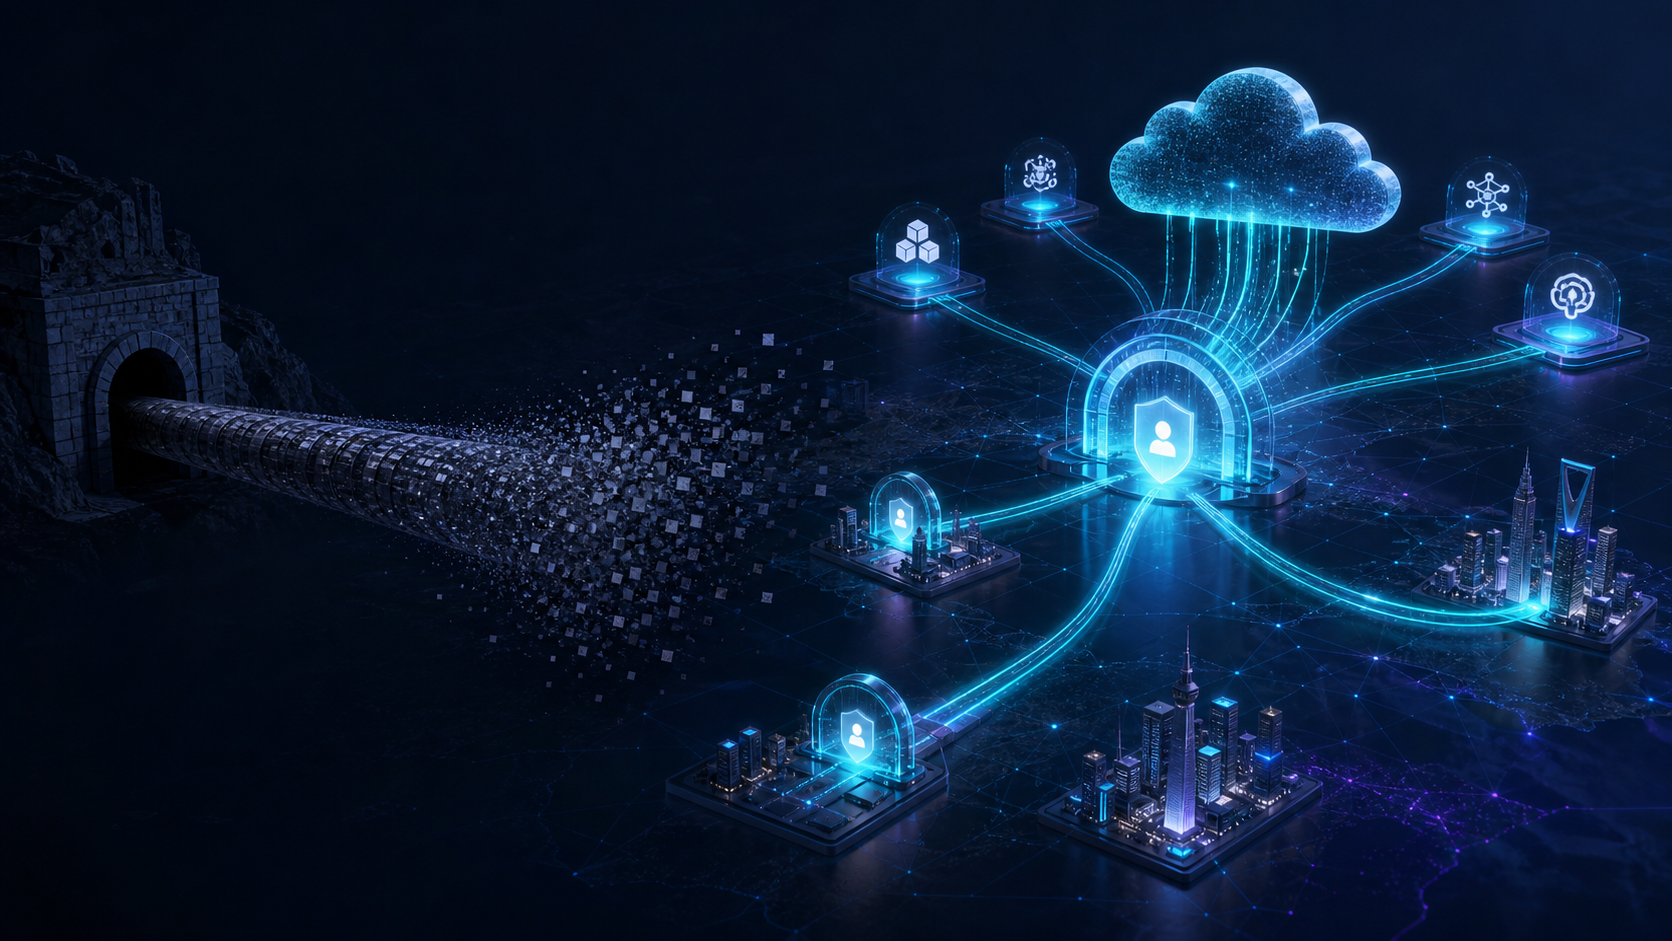
نقل التصميم الفحص وتطبيق السياسات بعيداً عن المكتب وباتجاه المستخدم. تُفحص حركة البيانات حيث يوجد المستخدم، مقابل مجموعة سياسات واحدة، سواء كان في منزله أو لدى عميل أو في المكتب، وسواء كانت الوجهة تطبيقاً سحابياً أو نظاماً داخلياً. وعولجت متطلبات موطن البيانات ضمن المعمارية ذاتها لا بقبول الإعداد الافتراضي للمنصة، مع إبقاء الفحص والتسجيل داخل الحدود المطلوبة.
أُعيد بناء الوصول إلى التطبيقات وفق نموذج لكل تطبيق على حدة مع تحقق مستمر. يُمنح الوصول إلى تطبيق محدد بناءً على الهوية ووضع الجهاز والسياق، ويُعاد تقييمه أثناء الجلسة لا عند بدء الاتصال. والجهاز الذي يخرج عن الامتثال في منتصف الجلسة يفقد الوصول دون انتظار إعادة اتصال.
أُدرجت التطبيقات السحابية المعتمدة ضمن السياسة مع رؤية لحركة البيانات بينها. وعولجت الخدمات غير المعتمدة بتوفير بديل مدعوم أولاً ثم التقييد بعده، بهذا الترتيب. فالتقييد دون بديل ينتج حلاً التفافياً جديداً خلال أسابيع.
نُفذ التسليم على مراحل مدروسة، قسماً بعد قسم، مع إبقاء الوصول القديم متاحاً بالتوازي حتى استقرار كل مجموعة. وهذه النقطة أهم من المعمارية نفسها. فبرامج من هذا النوع تفشل حين تتطلب قراراً تمويلياً واحداً كبيراً وتحولاً متزامناً؛ أما التنفيذ المتدرج فينتج نتائج ظاهرة مبكراً بما يكفي للحفاظ على التمويل والدعم الداخلي حتى اكتمال البرنامج.
تحمل ITBuilders اعتمادي Fortinet Engage Partner Specializations في SASE و SD-WAN — وهو أمر ذو صلة لأن الانتقال نادراً ما يكون خطوة واحدة. فمعظم الجهات تصل عبر شبكة فروعها، والاعتماد الذي يغطي نقطة الانطلاق لا يقل أهمية عن الذي يغطي نقطة الوصول.
ما الذي تغير
تحسن الأداء عن بُعد لأن حركة البيانات لم تعد تسلك منعطفاً عبر المقر الرئيسي. وأصبح انتقال البيانات إلى خدمات غير مُدارة مرئياً ثم نادراً. وباتت صلاحيات الوصول تصف تطبيقات لا شبكات، وهو أكثر تقييداً وأيسر في الشرح أمام المدقق.
استمرارية التشغيل
وتواصل ITBuilders تشغيل منظومة السياسات — إدراج التطبيقات الجديدة، وصيانة قواعد الوصول مع تغير الأدوار، ومراجعة متطلبات وضع الأجهزة. فمجموعة سياسات غير مصانة تتحول إلى تضخم في الصلاحيات خلال عامين، وهي المشكلة ذاتها التي بدأت منها الجهة في صورة مختلفة.